当AI工具能力不断增强,企业应该如何增强安全防护能力?10月26日,网易智企正式发布AI Coding新产品CodeWave SDD“AI软件交付团队”,并称该产品是下一代AI Coding的产品形态。
在发布会前的采访中,网易智企副总经理、CodeWave业务负责人王桐告诉南都N视频记者,AI工具可以从本地部署设置、产品内置安全漏洞检测体系、模型三个层面入手去增强AI工具的安全性。
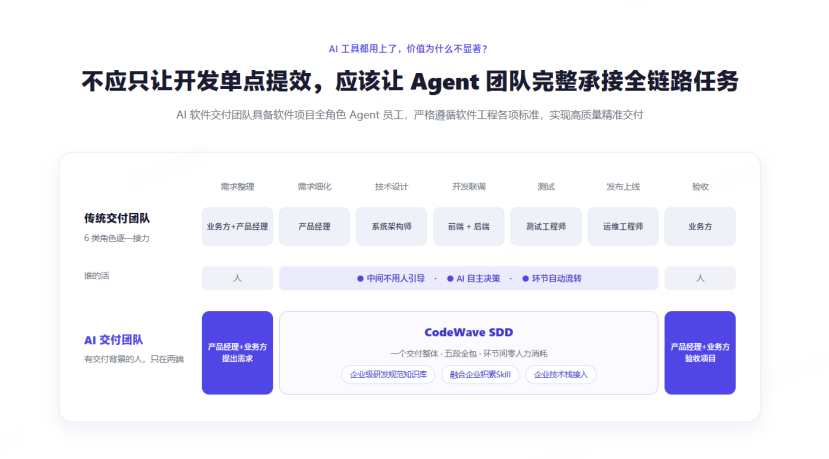
王桐表示,以网易内部作为样本,他观察到过去很长时间里各种AI Coding工具覆盖率已经很广,在开发这个单点环节上也取得了20%甚至30%的提效。在这样的覆盖率下,下一个阶段的问题落到了如何让AI从全覆盖到能单点显著提升增量上。
王桐还提出,上一代工具是人使用AI Coding的模式,不管是Claude Code还是Trae、CodeBuddy等产品,毕竟还是一个Copilot配套一个副驾驶的模式,大部分时间人不能撒手。但下一代产品应该做到直接让Agent员工去用AI Coding工具。
结合这些目标,新产品CodeWave SDD“AI软件交付团队”在网易内部评估中已达到L4“全自主Agent”(常规AICoding工具普遍为L2),能让20人团队获得100人产能,企业软件交付整体产能提升3-5倍。
在AI工具效率和能力成倍提升之时,行业内近期也频发相关安全事件。王桐提到,将平台能力通过本地部署的方式给到企业,可以让数据得到较好的安全隔离,同时也能跟企业的代码库、知识库、Skill 和工具库做比较好的集成对接,发挥更强作用。
此外王桐还提到,可以在AI工具中加入安全漏洞检测体系,“很多企业有安全漏洞,我们在编码环节和测试环节有一整套安全漏洞检验的标准体系,网易内部也有易盾这样专门做安全的产品,所以对安全这件事我们还算比较熟。开发时必须跑通安全漏洞检测那套体系标准,才能把这件事交付给下一个Agent。用户如果有4A认证或各种独有的安全验证要求,也可以在测试用例里做补充。”
模型层面也是容易出现风险的地方。王桐称,对于模型调用层面的风险,AI工具可以采用步进式调用的方法,在这种方法下核心资产不会被完整地一次性上传,这样一来潜在的危害程度也会被极大降低。
(文章来源:南方都市报)